会員登録していたサービスから、情報漏洩のお知らせが届く。 そんなニュースが、この秋は続いています。
ニュースでは「AI を使った攻撃では」という話も出ていますよね。
先に答えを言うと、AI が使われたと断定できる痕跡は、まだ確認されていません。 ただ、専門家は「AI を否定する方が難しい」とも書いています。
この記事は、2026年10月13日に、公的機関と専門家の発表を開いて確かめた内容です。
全体の原因はまだ分かっていません。確認された事案では、鍵のかけ忘れのような基礎的な不備が、広く探されていました。AI が使われた確かな証拠は出ていませんが、探す速さと広さが変わったことは、専門家の見方がそろっています。
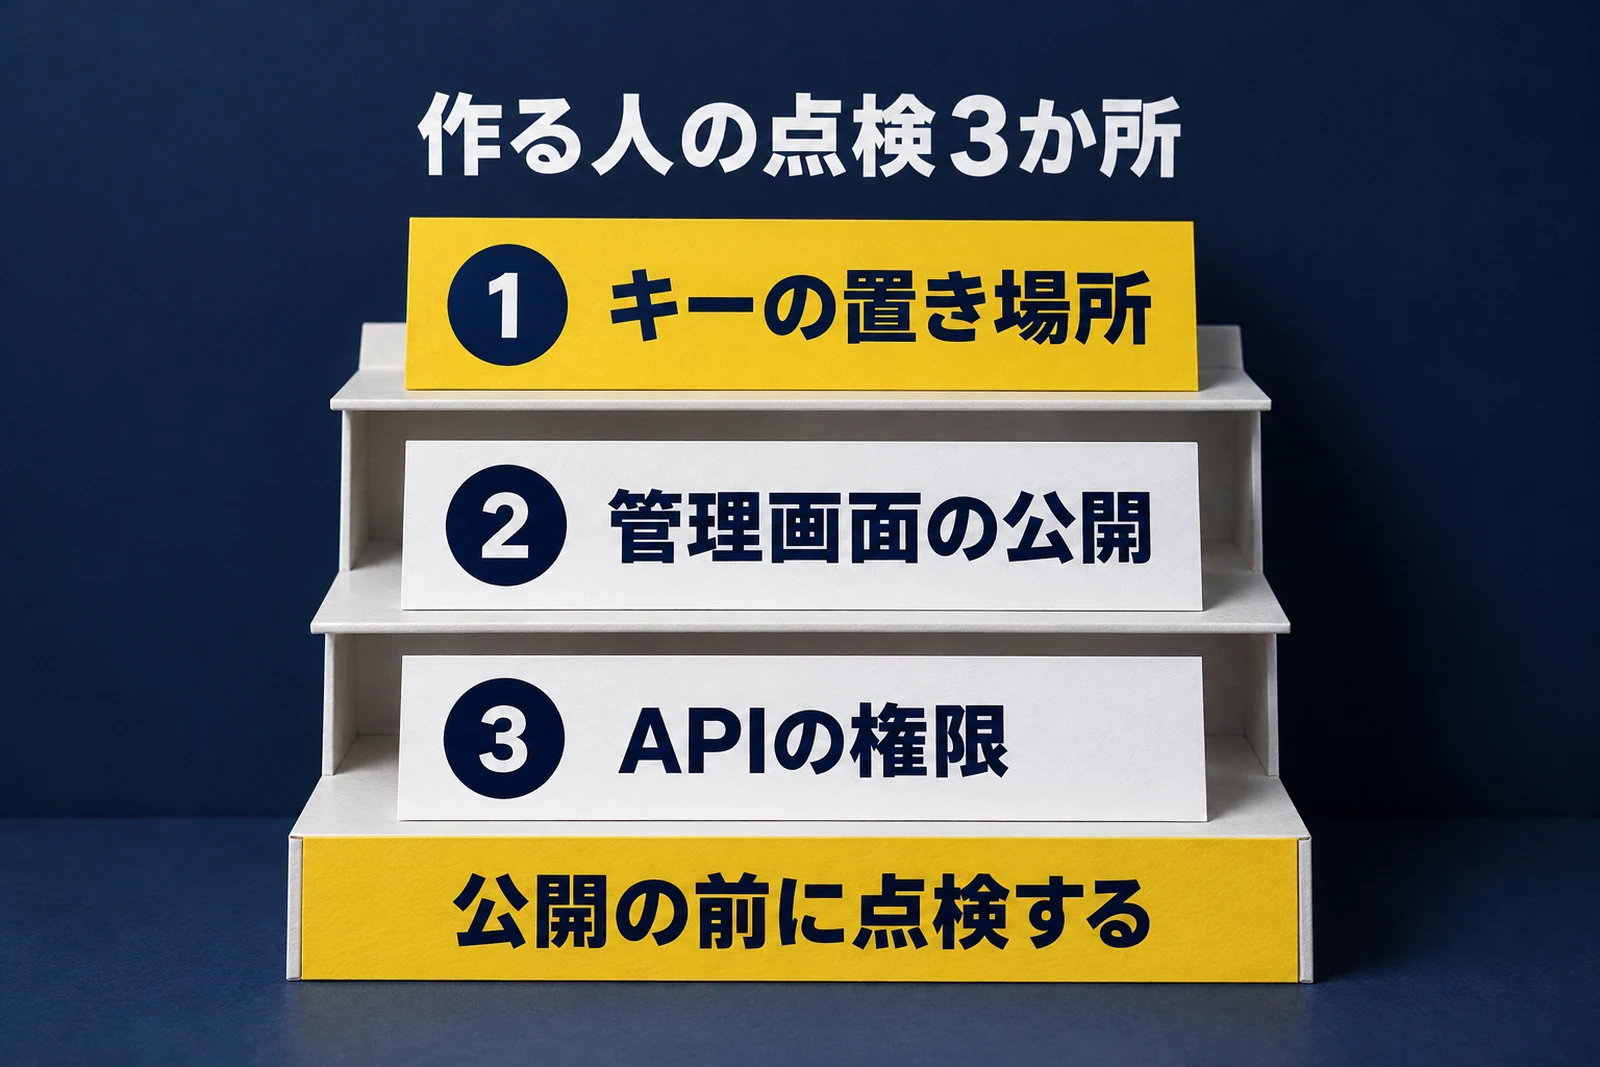
利用者は「リンクを押さない・パスワードを使い回さない・入れる情報を減らす」。AI でアプリを作っている人は「キーの置き場所・管理画面・API の権限」を点検します。
いま何が起きているのか
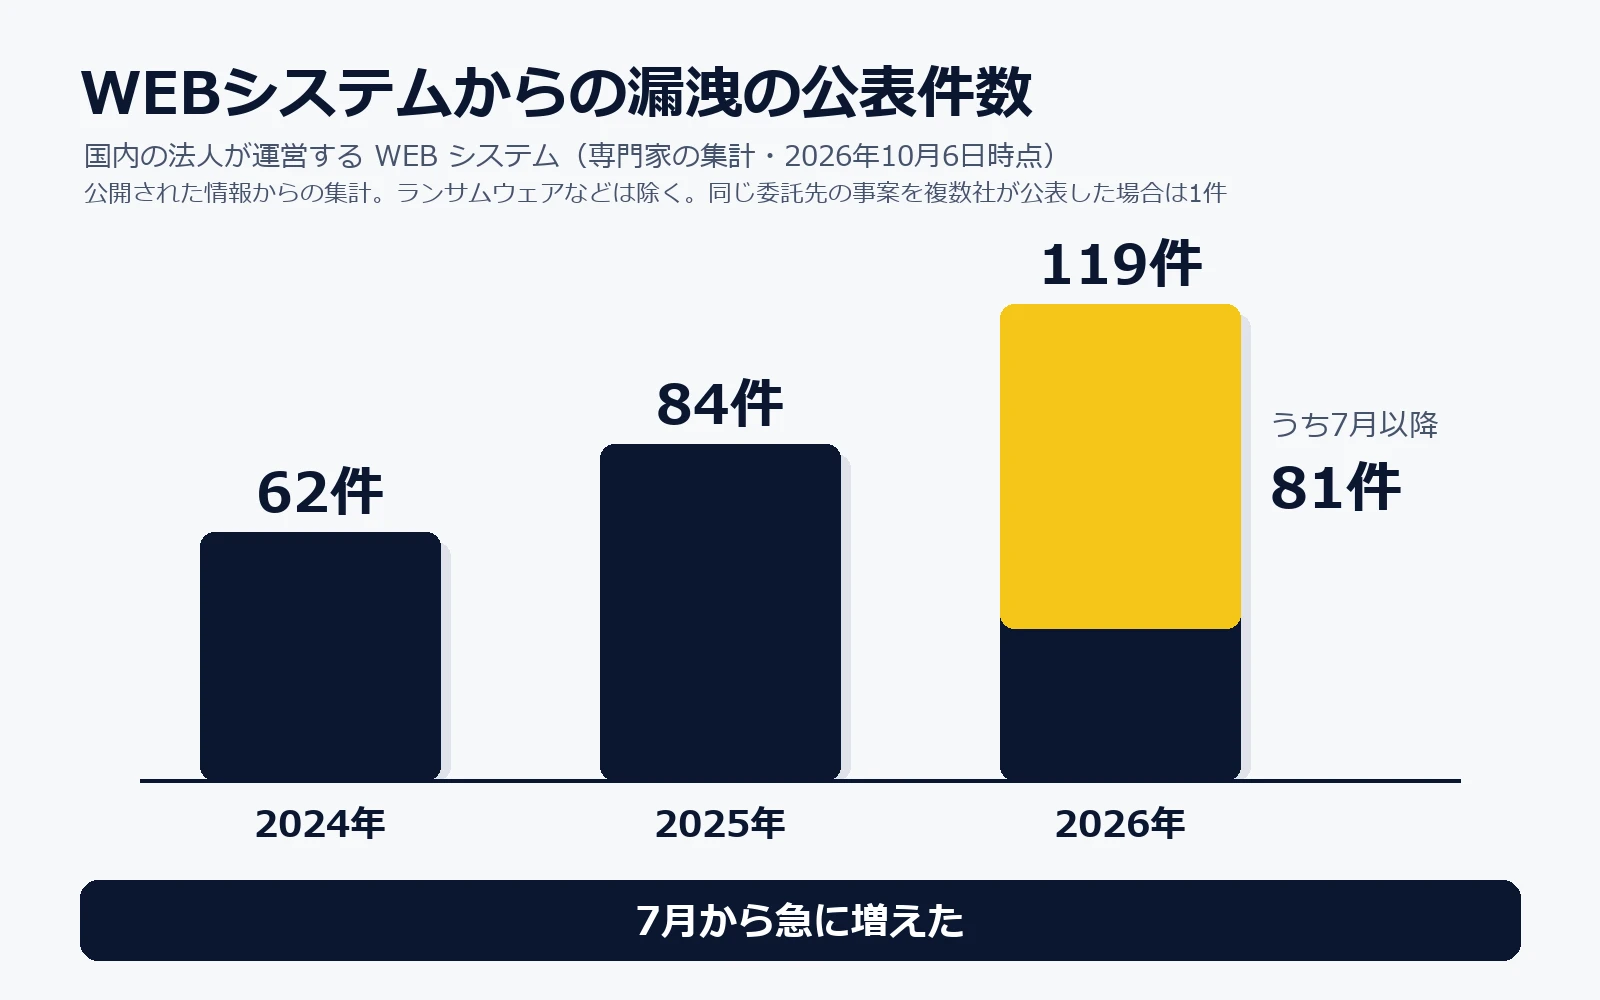
公表は7月から急に増えた
国内の会社や団体の WEB システムから個人情報が盗まれた、という公表が増えています。
セキュリティの専門家の集計では、2026年は10月6日の時点で119件です。 2024年は1年で62件、2025年は84件でした。
しかも、119件のうち81件が7月以降に公表されています。
この数字は、専門家が公開された情報から、今回の一連の件と似ていると判断した事案を数えたものです。 身代金を要求する攻撃などは除いてあり、漏洩の全部の数ではありません。
集計した専門家は、こう書いています。 WEB システムからの漏洩がこれほど続いた記憶はなく、これまでとは違う異常な事態だと感じている、と。
公的機関が続けて注意を呼びかけた
10月に入って、国の機関と専門の団体が続けて動きました。
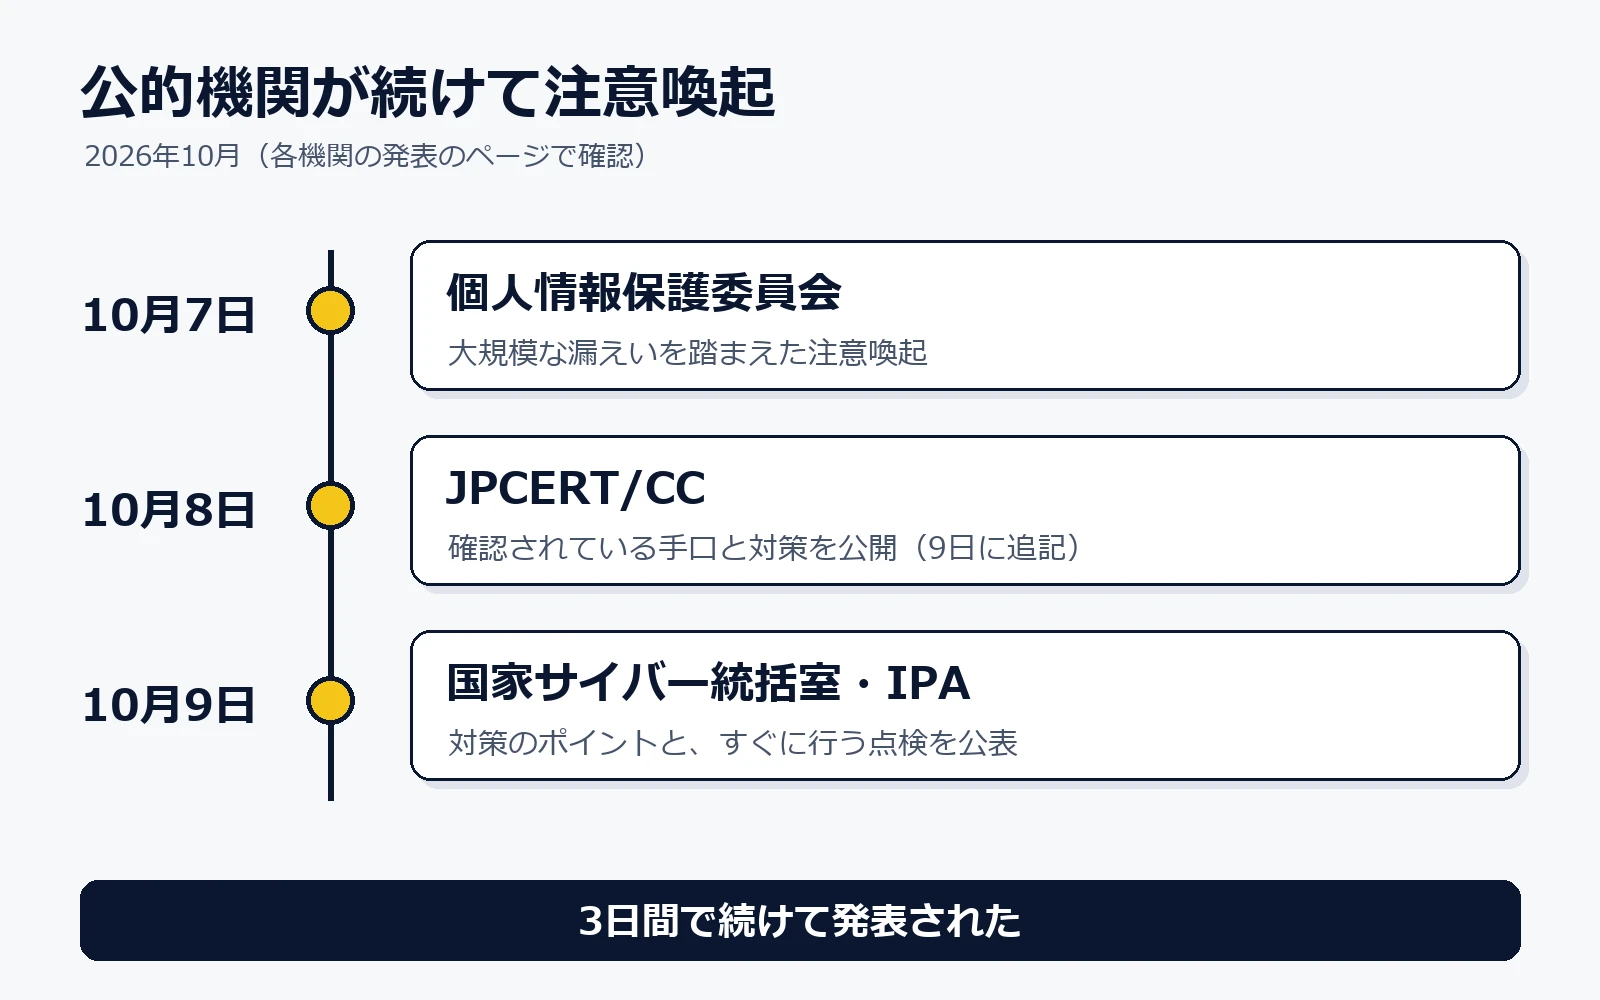
- 10月7日:個人情報保護委員会が注意喚起
- 10月8日:JPCERT/CC(ジェーピーサート)が注意喚起
- 10月9日:国家サイバー統括室と IPA が、対策のポイントを公表
JPCERT/CC は、会社などのセキュリティ事故の相談を受ける専門の団体です。
その注意喚起には、「把握している情報は限定的かつ断片的」と書かれています。 全体像は、まだはっきりしていません。
どうやって盗まれているのか
確認された手口は、小さな穴を広く探すもの
全体の原因は、まだ分かっていません。 7月以降に公表された事案の8割は、原因が読み取れる説明が無いからです。
IPA は、特定の製品やサービスの弱点を狙った攻撃とは断定されていないと書いています。
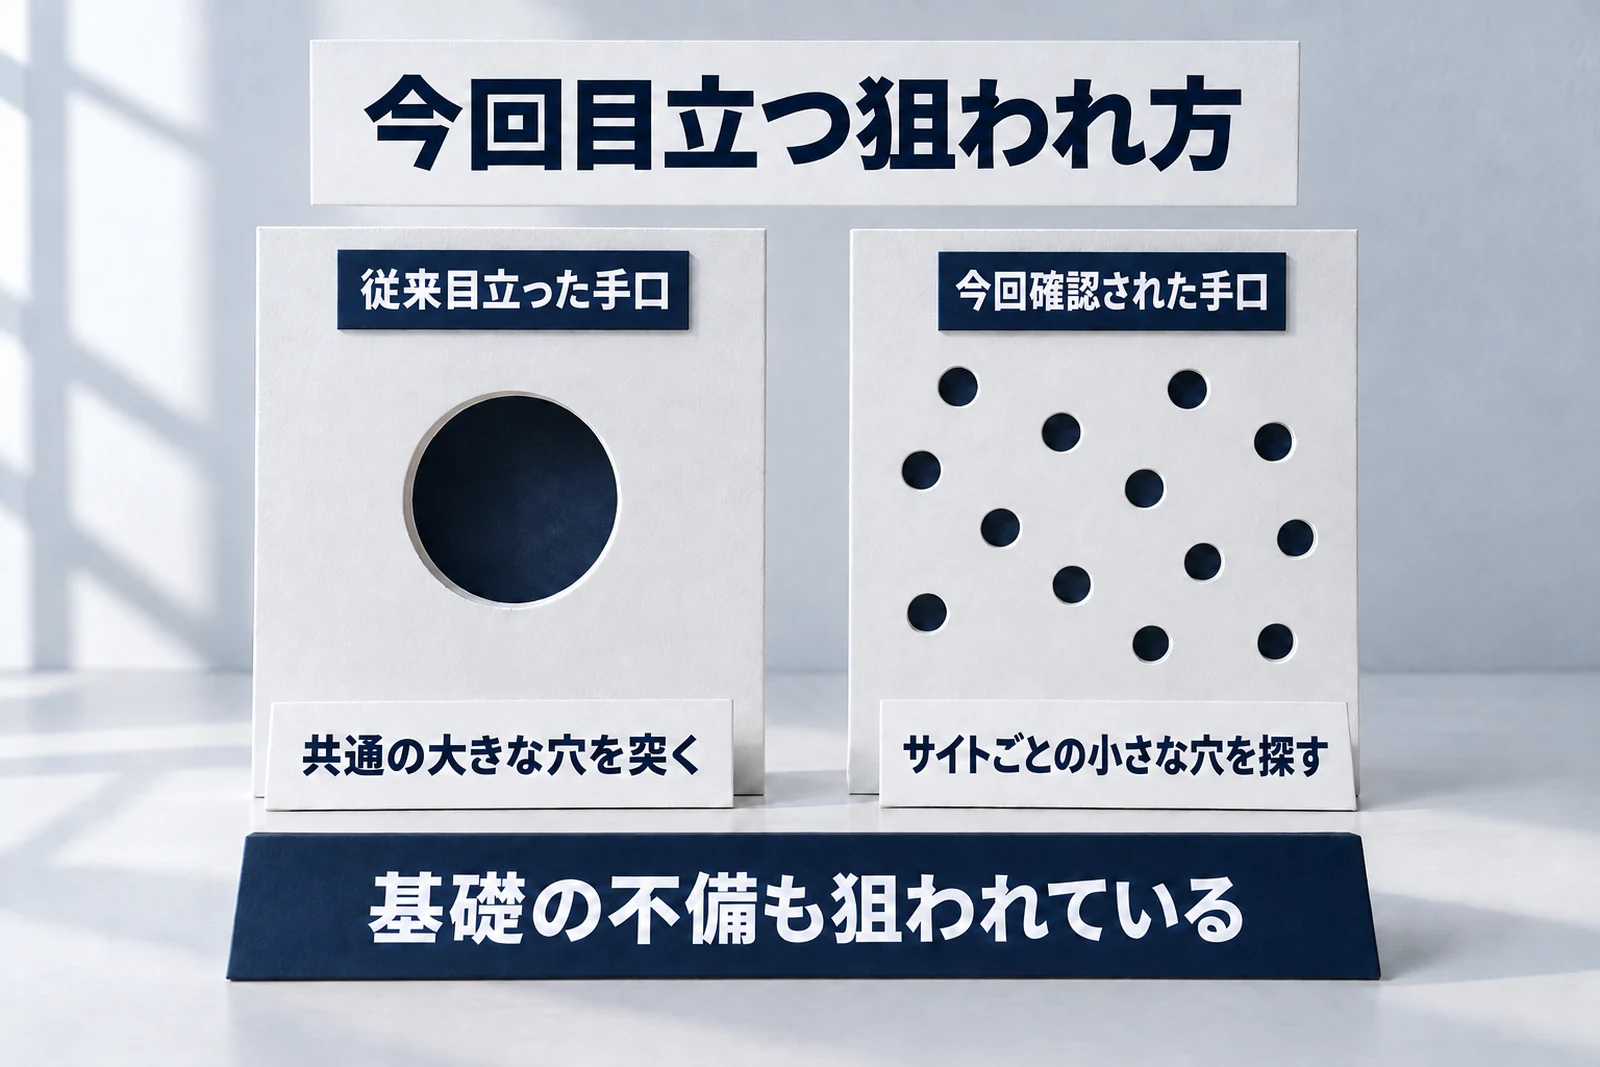
専門家が対応した事案では、サイトごとに違う不備が探されていました。 必要以上の情報を返す仕組み、ログインしていなくても開ける会員向けの機能、弱いパスワードの管理画面、などです。 すでに知られているソフトの弱点が使われた例もあります。
専門家は、特定の会社を狙うのではなく、手当たり次第に試している可能性が高いと見ています。 図書館の蔵書検索や、施設の予約のような小さな仕組みでも、漏洩が公表されています。
専門家は「実際に起きているのは、基礎的な不備や、すでに知られている弱点を幅広く探して悪用する動き」とまとめています。特別な技ではなく、鍵のかけ忘れを端から試されている形です。
確認されている4つの手口
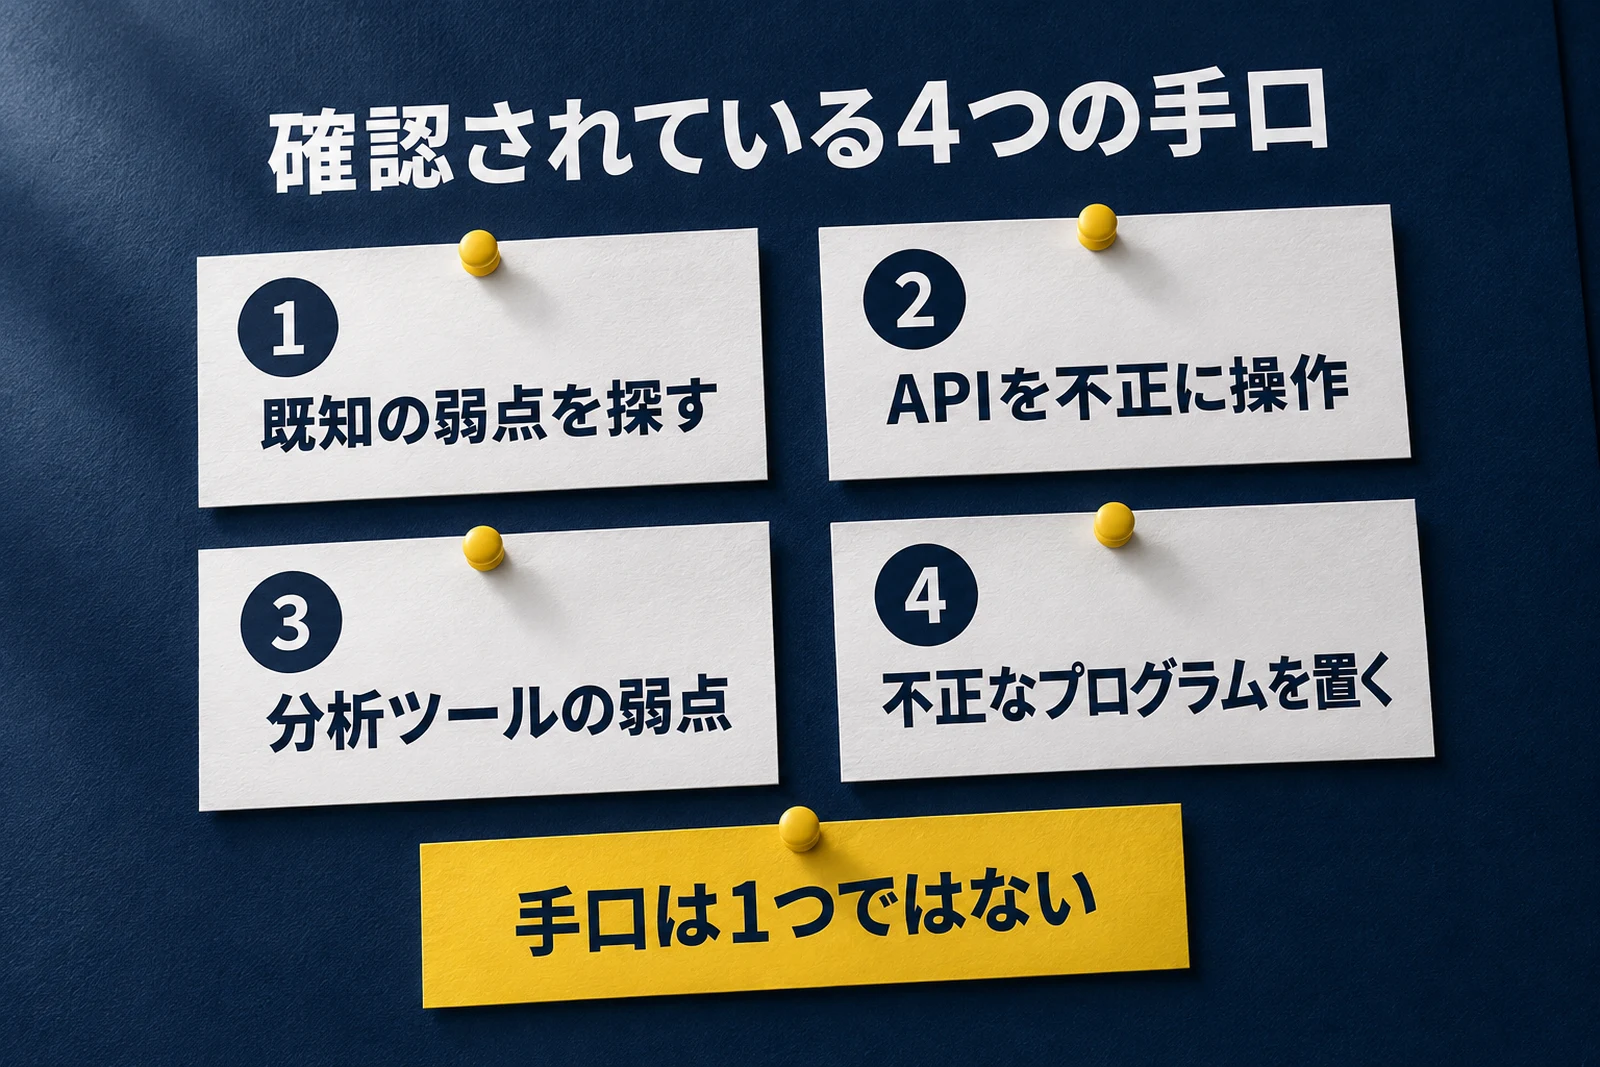
JPCERT/CC は、報告を受けた手口を4つ挙げています。
- すでに知られている弱点を、相手ごとに探して試す
- API(アプリとサーバーがやり取りする窓口)を、不正に操作する
- データ分析のツールにあった弱点を突く
- サーバーに不正なプログラムを置く
全部の事案が同じ手口というわけではない、という断りも付いています。
2つ目の中には、こんな手口が入っています。 公開されているスマホのアプリを調べて、中に入っているキーを取り出す、というものです。
キー(API キー)は、アプリがサーバーに「私は正しい相手です」と名乗るための合言葉です。アプリの中に入れて配ると、調べれば取り出せてしまいます。
AIは攻撃に使われているのか
確認されたこと・推測のこと
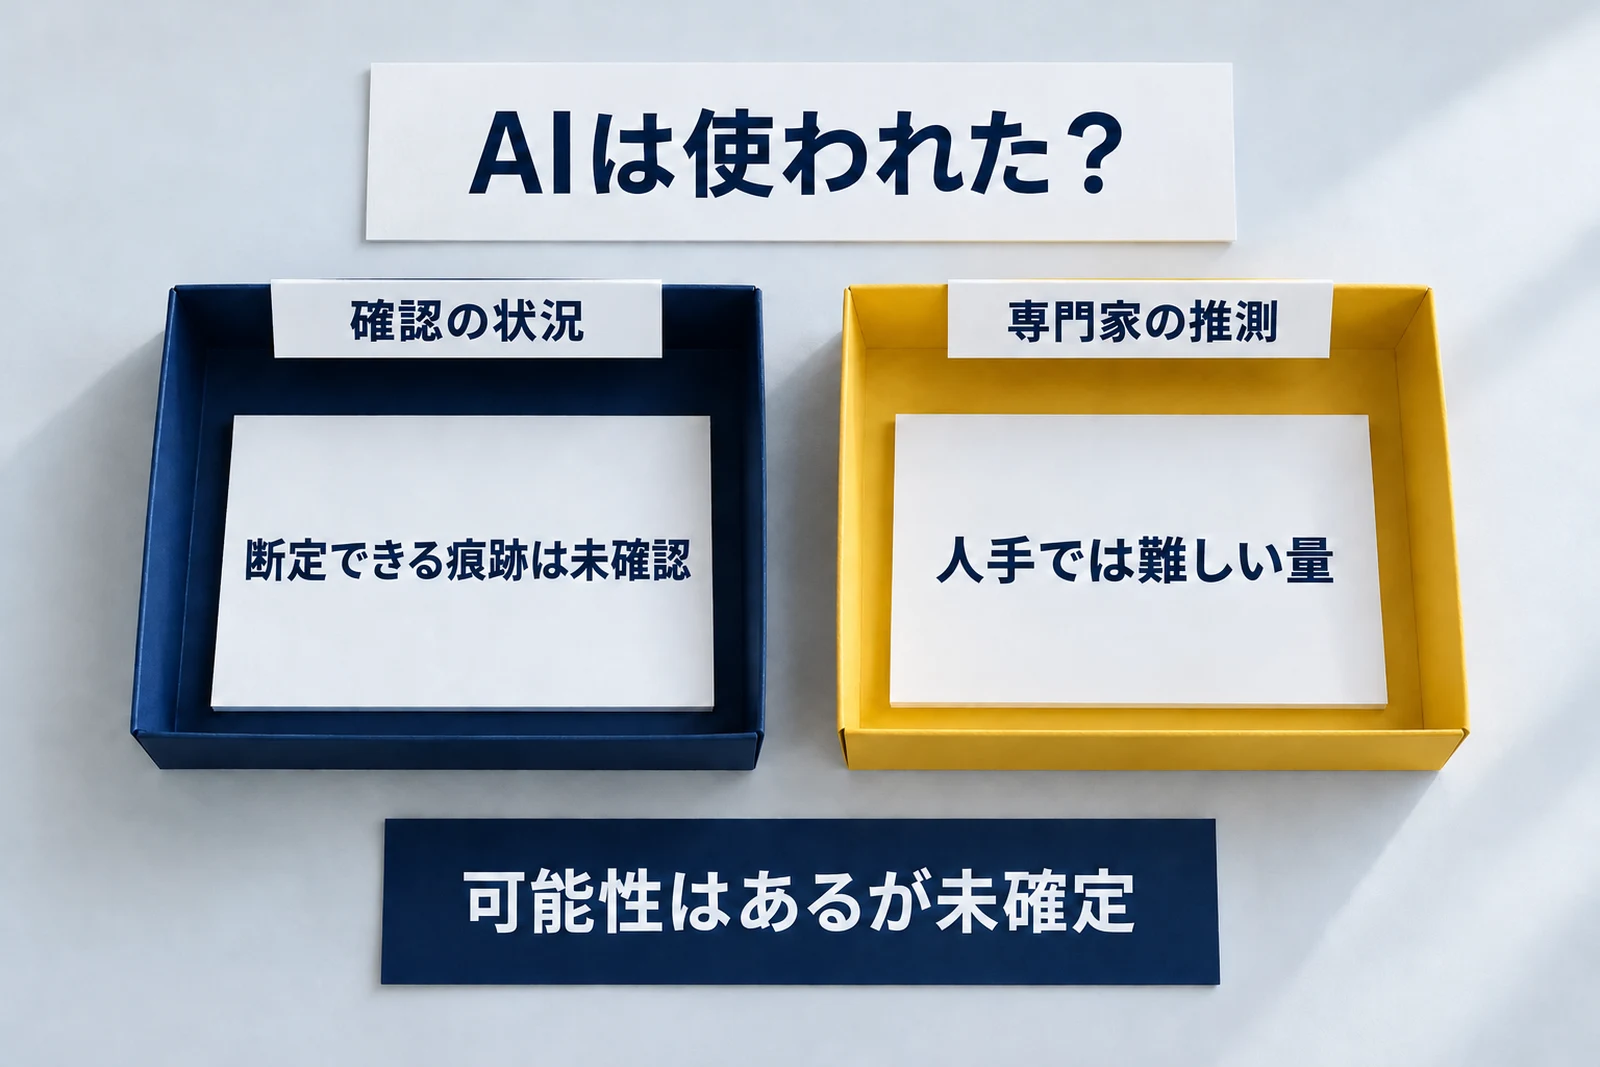

結局、AI のせいなんですか?

確かな証拠は出ていません。ただ、専門家は「可能性がある」と見ています。分けて読むのが大事です。
国内の一連の事案について、専門家が書いていることは2つです。
- 一連の事案で、AI が使われたと断定できるログや痕跡は確認されていない
- AI がまだ知られていない弱点を見つけて悪用している、という状況も確認されていない
推測として書かれていることは、こうです。
- サイトごとに不備を調べる作業を、人の手で広く繰り返すのは現実的でない
- だから「AI の活用を否定する方が難しい」
どちらも、同じ専門家の記事の中に書かれています。
40分で326のIP、1,200件
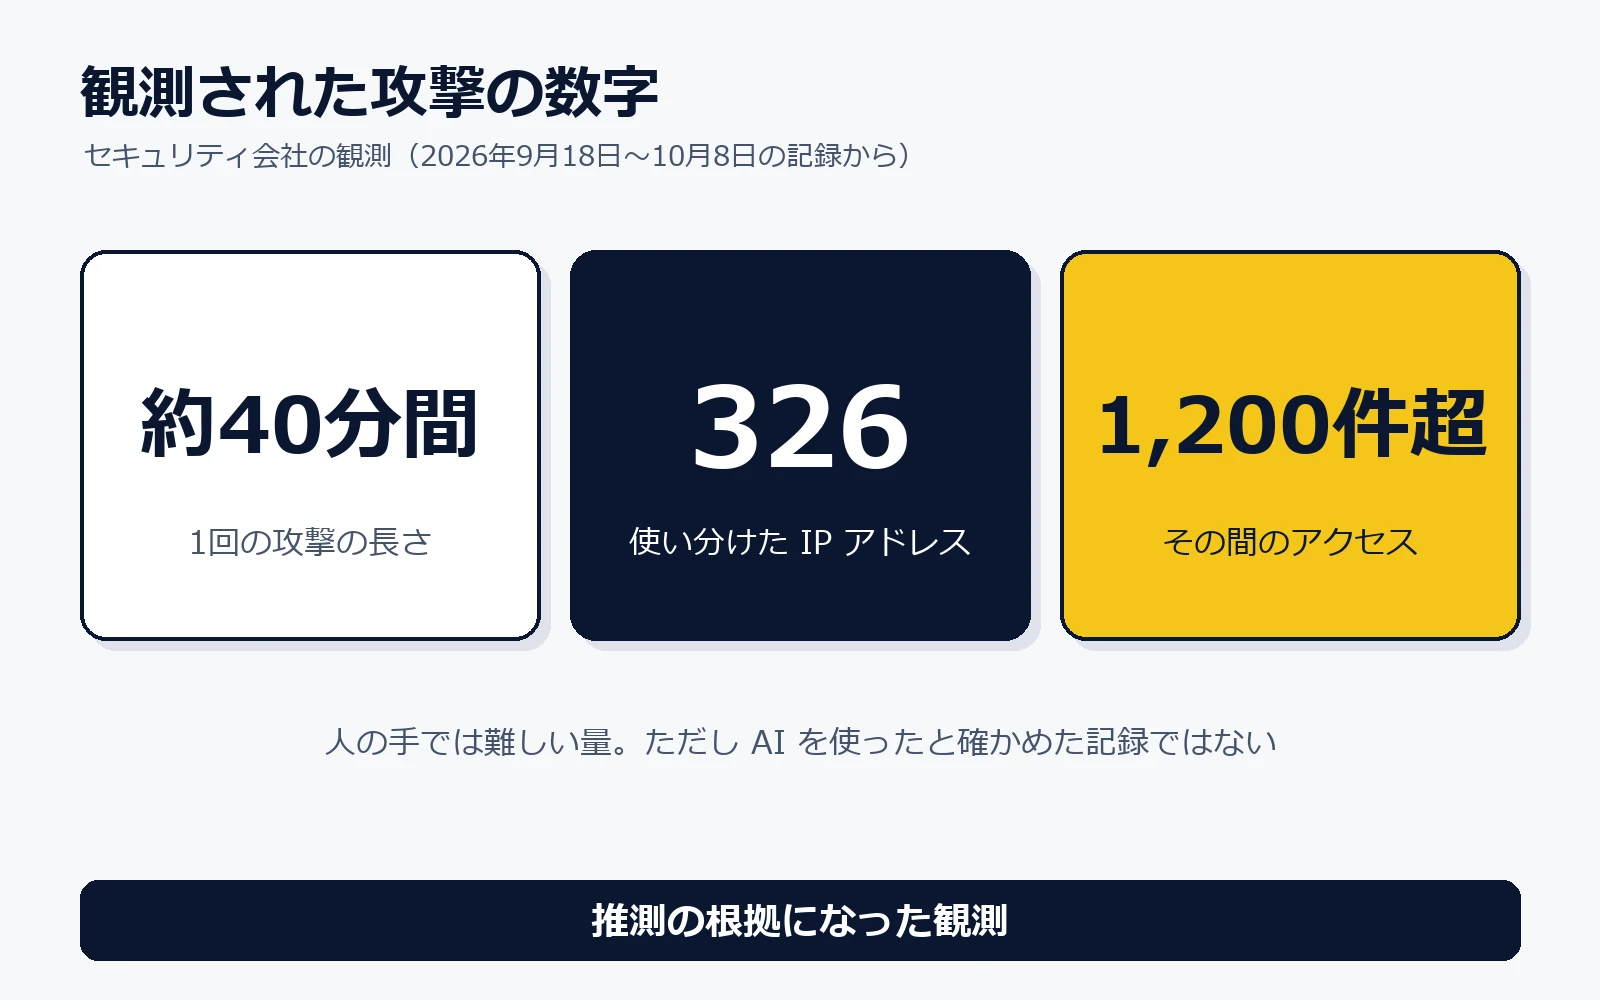
推測のもとになった観測があります。
別のセキュリティ会社が、自社の記録を調べました。 同じとみられる攻撃者が、約40分間に326の IP アドレス(ネット上の住所)を使い分けていました。
その間に、1,200件を超えるアクセスがありました。
人の手では難しい量です。 それなのに、道具らしい決まった動きは無く、相手の反応を見て手を変えていました。
この会社は「観測された振る舞いからの推測であり、AI の利用を直接示す痕跡を確認したものではない」と断っています。記録されたのも、弱点を探る動きまでです。「AI の攻撃だと分かった」と読むのは早すぎます。
変わったのは技術より速さと広さ
AI の会社も、悪用された例を自分で公表しています。
Anthropic が2026年9月に出した報告は、こうまとめています。 どの攻撃も新しい技術には頼っておらず、変わったのは手間とかかる時間だ、と。
国内の専門家も、同じ向きの心配を書いています。 基礎的な不備を、速く・広く探されることが問題だ、という見方です。
利用者が今日やること
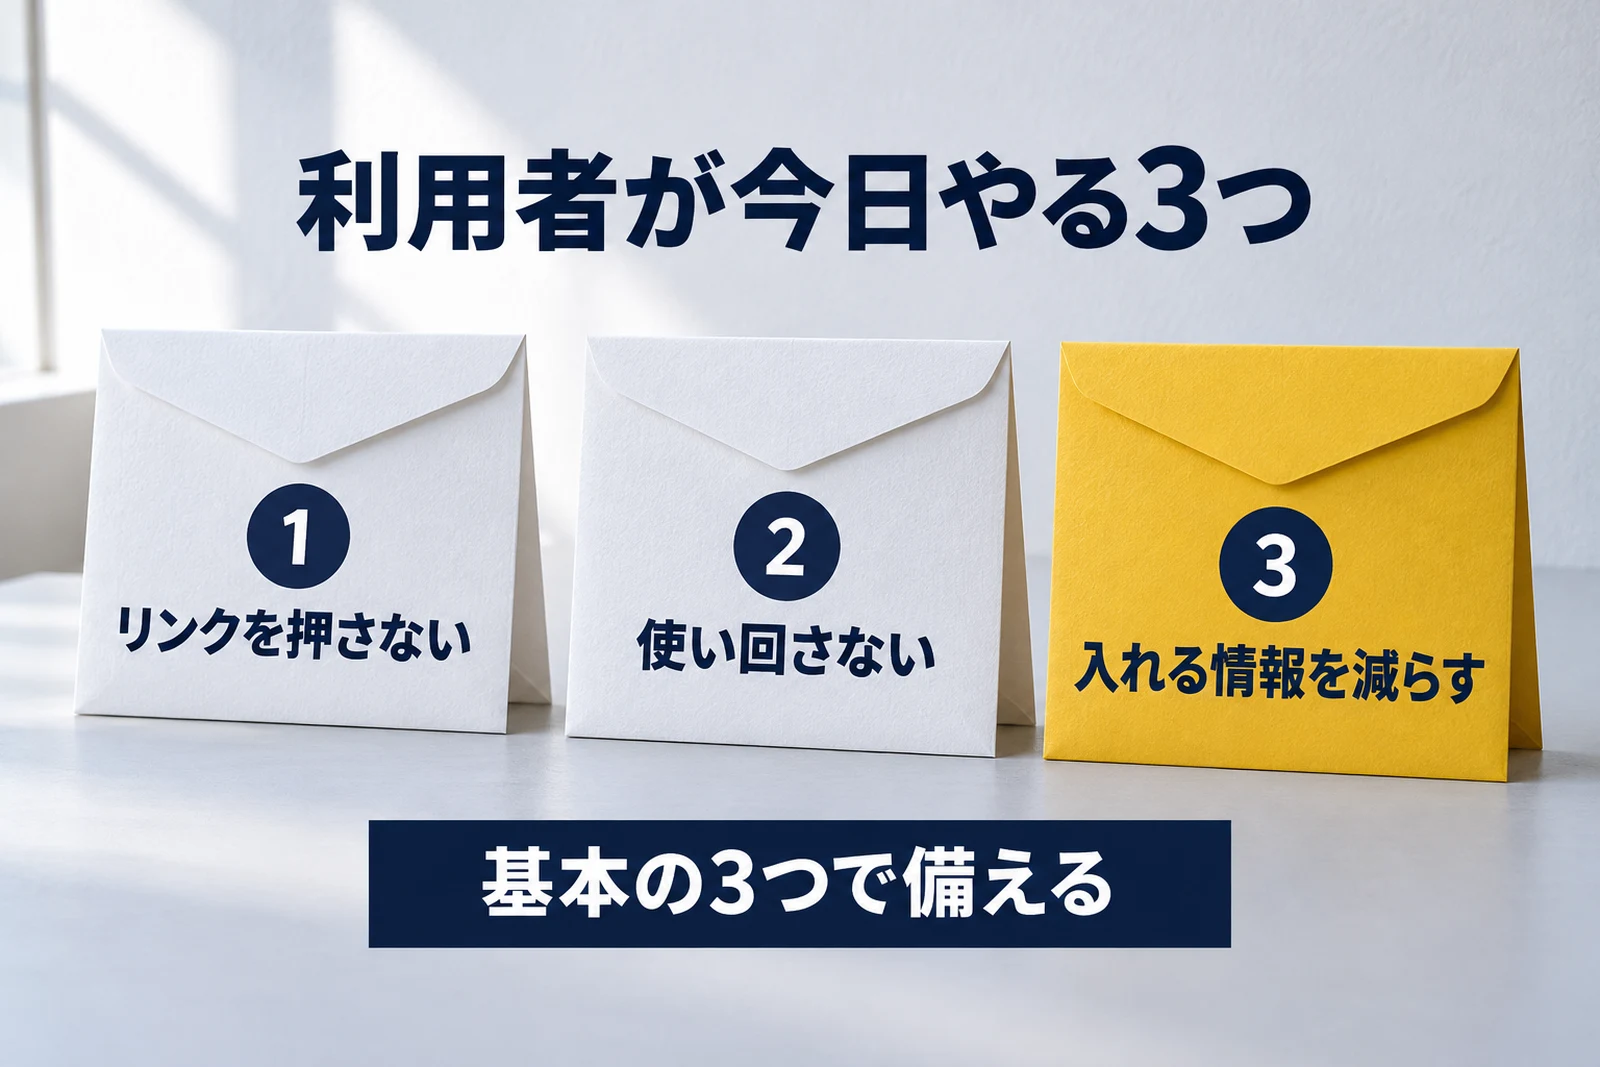
盗まれた情報は、次の詐欺に使われるおそれがあります。 名前と、使っているサービスが分かれば、本物らしい連絡が作れるからです。
やることは3つです。 1つ目と2つ目は、警察庁が個人向けに呼びかけている内容です。
- メールのリンクを押さない
漏洩した会社を名乗る、にせのメールが来ることがあります。お知らせは、自分でその会社の公式サイトを開いて確かめます。
- パスワードを使い回さない
サービスごとに違うパスワードにします。ワンタイムパスワードなどの二段階の確認も有効です。
- 入れる情報を減らす
預けている情報が少なければ、漏れたときの被害も小さくなります。下で詳しく書きます。
警察庁は、詐欺の電話への対策になる無料のアプリも案内しています。不審に思ったら、警察の相談の電話「#9110」が使えます。
入れる情報を減らす
3つ目は、私の習慣でもあります。 私は、もともと個人情報を入れないようにしている、というやり方です。
預けている情報が少なければ、漏れたときの被害も小さくなります。 IPA が会社に求めている「不要な情報は持たない」と、同じ考え方です。
一般的なやり方の例を挙げます。 必須でない欄は空けておく。使わなくなったサービスは退会する、などです。
AIでアプリを作る人の点検
ここからは、Claude Code(クロードコード)や Codex でアプリやサイトを作って、公開している方に向けた話です。
今回確認された不備は、AI でアプリを作る人も点検しておきたい項目です。
キーをアプリ側に入れない
専門家の点検項目に、こう書かれています。 配るアプリやブラウザ側のコードに、秘密にすべきキーを埋め込んでいないか。
読みにくくしてあっても、埋め込んだキーは取り出せます。
私にも、キーの置き方の失敗があります。 設定ファイルにキーを書いたまま、約3週間放置されていた、という記録です。
再発を防ぐ手順として、キーはパソコンのユーザー環境変数に入れ、設定ファイルには名前だけを書く、と記録しました。
使い終わったサービスのキーは、発行した元の画面で無効にします。 専門家も、サーバーを止めるだけでなくキーを破棄するよう書いています。
管理画面とAPIの権限
JPCERT/CC は、被害に遭った仕組みについて、こう書いています。 不特定多数からのアクセスを想定していない、社内向けの管理の仕組みも被害に遭っている、と。
「自分しか使わないから」と、管理画面をログインなしで公開したままにしていないでしょうか。
API も同じです。 ログインした本人以外のデータを返さないか、サーバーの側で確かめているかを見ます。
動くことと、安全なことは別です。頼んだ機能が動いていても、「ほかの人のデータを見せない」確認が十分とは限りません。
AIに点検を頼む依頼文
点検は、AI にも手伝ってもらえます。 作ったフォルダを開いて、そのまま貼って使えます。 公開する前でも、公開した後でも使えます。
このフォルダのアプリを、安全点検として読んでください。
ファイルは変えずに、次の4点を確かめて一覧にしてください。

1. API キーやパスワードが、ブラウザやアプリに配るコード・公開されるファイルに書かれていないか
2. 管理用の画面や機能が、ログインなしで外から開けないか
3. API が、ログインした本人以外のデータを返したり書き換えたりできないか(サーバーの側で権限を確かめているか)
4. 使っていない機能・古いデータ・終わったサービスのキーが残っていないか

見つけた場所(ファイル名と行)・理由・直し方の案を書いてください。
確かめられなかった点は「未確認」と書いてください。
作った AI と別の AI に読ませると、見落としが見つかりやすくなります。
ただし、AI の点検は専門の診断の代わりにはなりません。 お客さんの個人情報をたくさん預かる仕組みなら、専門の会社の診断を受けてください。
もう公開しているなら、記録も見る
すでに公開している場合は、被害が出ていないかも確かめます。 IPA が挙げている点検は、次の3つです。
- 記録(ログ)に、エラーの急な増え方など、ふだんと違う動きが無いか。直近1か月から見て、その後3か月へ広げる
- 作った覚えのないアカウントが増えていないか
- まだ当てていない更新(修正プログラム)が残っていないか。あれば、できるだけ早く当てる
記録やアカウントにおかしな点が見つかったら、事故として対応を進めます。 IPA は、専門の会社に詳しい調査を頼むことを強くすすめています。
 Claude Codeの許可は押していい?使い始めの見分け方と設定
 Claudeに学習させない設定|場所は1か所、残る例外3つ
よくある質問
ChatGPTやClaudeから情報が漏れたの?
今回、公的機関が取り上げているのは、会社や団体の WEB システムへの不正アクセスです。 私が確かめた公的機関と専門家の資料には、AI のサービスから利用者の情報が盗まれたという記述はありません。
自分の情報が漏れたか確かめる方法は?
使っているサービスの公式サイトを自分で開いて、お知らせを確かめます。 届いたメールのリンクからは確かめません。にせのメールのおそれがあるからです。不審に思ったら、警察の相談の電話「#9110」に相談できます。
AIを使うのはやめた方がいい?
確認された事案で狙われていたのは、仕組みの基礎的な不備です。 今回の資料からは、利用者が AI を使うこと自体が原因だとは確認されていません。入れる情報を選ぶことと、作ったものを公開する前に点検することの2つで備えます。
小さなサイトも狙われる?
狙われるおそれがあります。 専門家は、特定の会社ではなく、個人情報を扱うサイトが手当たり次第に狙われている可能性が高いと書いています。業種も規模もさまざまです。
まとめ
- 国内の WEB システムからの漏洩の公表は、2026年は10月6日時点で119件。7月から急に増えた
- 全体の原因はまだ分かっていない。確認された事案では、基礎的な不備や知られている弱点が使われた。AI が使われたと断定できる痕跡は確認されていないが、専門家は可能性を指摘している
- 利用者は、リンクを押さない・パスワードを使い回さない・入れる情報を減らす
- 作る人は、キーの置き場所・管理画面・API の権限を点検する
状況はまだ動いています。 新しい発表が出たら、この記事も書き直します。
参考資料・出典
2026年10月13日に、それぞれのページを開いて確かめました(最後の1件だけ別の日です)。
公的機関
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」(2026年10月8日・9日更新):https://www.jpcert.or.jp/at/2026/at260030.html
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日):https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
- 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日):https://www.cyber.go.jp/pdf/press/taiou.pdf
- 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(2026年10月7日):https://www.ppc.go.jp/news/careful_information/261007_alert/
- 警察庁「サイバー警察局便り 2026 Vol.19 情報流出に注意!」:https://www.npa.go.jp/bureau/cyber/pdf/R8_Vol.19cpal.pdf
専門家・企業の分析(公的機関の発表とは別のもの)
- マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日):https://security.macnica.co.jp/blog/2026/10/web-incidents2026.html
- サイバーセキュリティクラウド「国内で相次ぐ不正アクセス、AIエージェントによる攻撃の可能性」(2026年10月9日):https://www.cscloud.co.jp/news/report/202610099351/
- Anthropic「Detecting and countering misuse of AI」(2026年9月。2026年9月17日に保存した控えを参照):https://www.anthropic.com/threat-intelligence-report-september-2026